Di bawah Akta Keselamatan Siber Belanda ( Cyberbeveiligingswet , Cbw), sesebuah organisasi yang berada di bawah Akta tersebut mesti melaporkan insiden penting kepada Pusat Keselamatan Siber Negara (NCSC) dalam tempoh 24 jam, membuat susulan dalam tempoh 72 jam dan memfailkan laporan akhir dalam tempoh satu bulan. Pengecualian utama ialah sektor kewangan: bank dan penanggung insurans melaporkan insiden ICT utama di bawah DORA kepada De Nederlandsche Bank atau AFM.
Cbw mula berkuat kuasa pada 15 Ogos 2026. Ia melaksanakan Arahan NIS2 EU dan menggantikan Akta Keselamatan Rangkaian dan Sistem Maklumat ( Wet beveiliging netwerk-en informatiesystemen , Wbni). Panduan kami yang lebih luas untuk NIS2 dan Akta Keselamatan Siber Belanda merangkumi kewajipan penjagaan; artikel ini membincangkan kewajipan pelaporan.
Isi kandungan
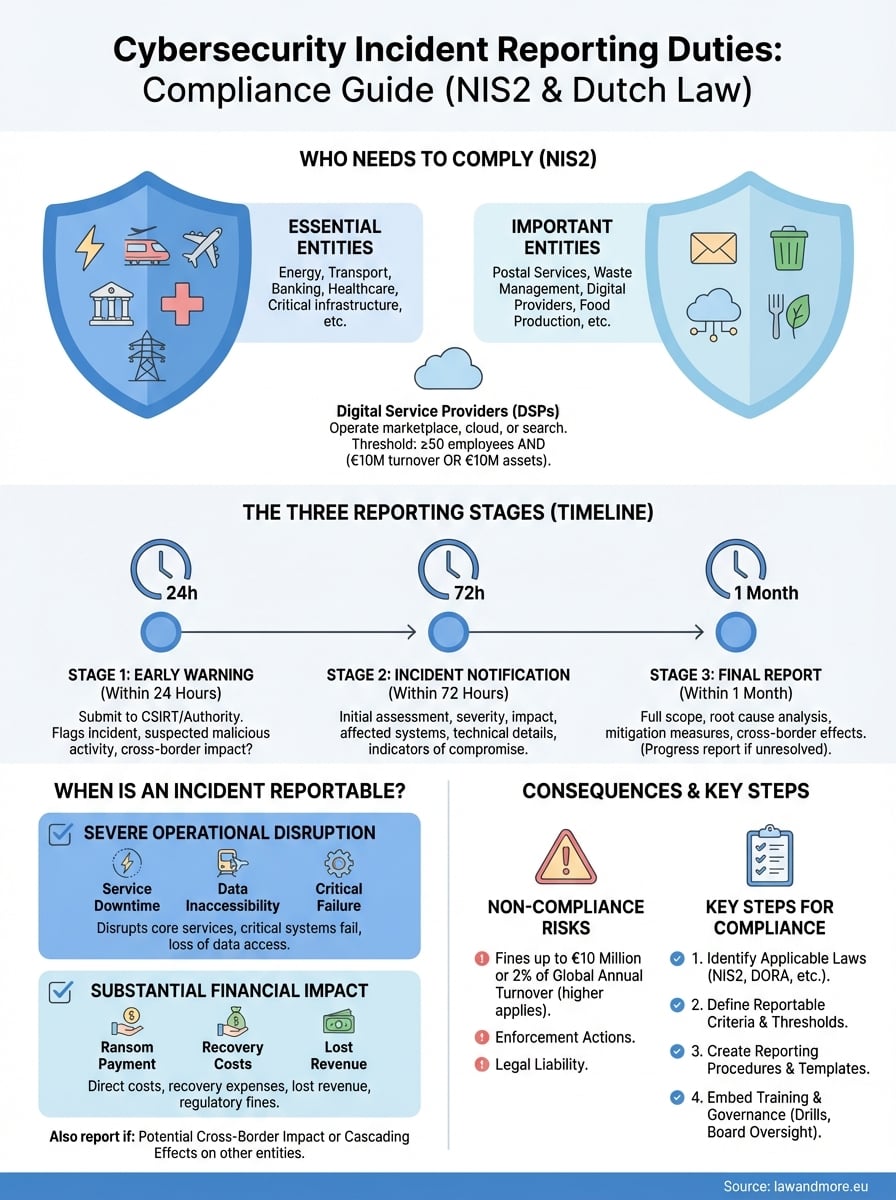
Organisasi manakah yang mesti melaporkan insiden?
Duti pelaporan terpakai kepada entiti penting dan penting dalam lapan belas sektor. Saiz biasanya menentukan sama ada anda masuk atau keluar: organisasi besar dan sederhana dalam sektor tersenarai dilindungi, organisasi yang lebih kecil biasanya tidak.
Sektor penting termasuk tenaga, pengangkutan, perbankan, kesihatan, air minuman, infrastruktur digital, pengurusan perkhidmatan ICT dan pentadbiran awam. Sektor penting termasuk perkhidmatan pos, pengurusan sisa, bahan kimia, makanan, pembuatan peranti perubatan, komputer dan kenderaan, serta penyedia digital seperti pasaran dalam talian dan enjin carian.

Sesetengah pembekal tertakluk di bawah Akta ini tanpa mengira saiz, seperti pembekal perkhidmatan DNS, pendaftaran domain peringkat tertinggi, pembekal perkhidmatan amanah dan pembekal rangkaian komunikasi elektronik awam. Sama ada anda penting atau penting tidak mengubah tarikh akhir pelaporan. Ia mengubah keamatan penyeliaan dan denda maksimum.
Perlukah anda mendaftar sebelum boleh melaporkan diri?
Ya. Setiap organisasi di bawah Cbw mesti mendaftar dalam daftar entiti kebangsaan yang disimpan oleh NCSC, berserta sektornya, butiran perhubungan untuk insiden dan nama domain internetnya.
Daftar ini merupakan cara NCSC, CSIRT sektor dan penyelia mengetahui siapa anda, dan pelaporan melalui portal NCSC mengandaikan anda berada di dalamnya. Perubahan pada butiran berdaftar mesti diserahkan. Akta ini juga meletakkan tanggungjawab di peringkat lembaga: badan pengurusan meluluskan langkah-langkah pengurusan risiko, bertanggungjawab terhadap pematuhan dan mesti mengikuti latihan keselamatan siber. Untuk bahagian undang-undang jenayah keselamatan siber, lihat nota kami tentang Akta Jenayah Siber III dan gambaran keseluruhan kami tentang rangka kerja pematuhan yang perlu dipertimbangkan oleh perniagaan Belanda.
Bilakah sesuatu kejadian cukup penting untuk dilaporkan?
Sesuatu insiden adalah penting apabila ia menyebabkan, atau boleh menyebabkan, gangguan serius terhadap perkhidmatan anda atau kerugian kewangan, atau kerosakan material atau bukan material yang besar kepada orang lain. Masa bermula apabila anda menyedarinya, bukan apabila siasatan anda selesai.

Cbw itu sendiri menggunakan piawaian terbuka; peraturan menteri khusus sektor menetapkan ambang yang lebih terperinci. Faktor yang berkaitan ialah berapa lama perkhidmatan tidak tersedia dan berapa ramai pengguna, sama ada data telah diakses atau diubah, sama ada kesannya sampai ke negara anggota EU yang lain, dan sama ada perkhidmatan kepada entiti penting atau penting lain terganggu. Penyedia awan yang gangguannya mengganggu hospital melaporkan berdasarkan gangguan itu, bukan sahaja kerugiannya sendiri.
Tuliskan ambang batas anda sendiri sebelum apa-apa berlaku. Piawaian klasifikasi dalaman yang ringkas, yang digunakan secara konsisten, membantu pasukan anda membuat keputusan dalam beberapa jam dan menunjukkan kepada penyelia selepas itu mengapa sesuatu kejadian telah dilaporkan atau tidak dilaporkan.
Laporan manakah yang perlu dihantar, dan bila?
Tugas ini mempunyai tiga peringkat: amaran awal dalam tempoh 24 jam, pemberitahuan insiden dalam tempoh 72 jam dan laporan akhir dalam tempoh satu bulan selepas pemberitahuan. Setiap peringkat meminta lebih banyak butiran daripada yang sebelumnya.
- Amaran awal (24 jam): sama ada kejadian itu disyaki disebabkan oleh perbuatan yang menyalahi undang-undang atau berniat jahat dan sama ada ia mungkin mempunyai kesan rentas sempadan.
- Pemberitahuan insiden (72 jam): kemas kini dengan penilaian awal tentang tahap keterukan dan impak dan, jika ada, petunjuk kompromi.
- Laporan akhir (satu bulan): penerangan terperinci, punca utama, langkah-langkah yang diambil dan sebarang impak rentas sempadan. Jika insiden masih berterusan, anda perlu memfailkan laporan kemajuan terlebih dahulu dan laporan akhir dalam tempoh satu bulan selepas mengendalikan insiden tersebut.

Penyedia perkhidmatan amanah mesti memfailkan pemberitahuan insiden dalam tempoh 24 jam dan bukannya 72 jam. Sekiranya insiden penting menjejaskan penerima perkhidmatan anda, anda juga mesti memaklumkan mereka tanpa berlengah dan, jika berkaitan, memberitahu mereka langkah-langkah yang boleh mereka ambil sendiri.
Siapakah yang menerima laporan anda?
Anda melaporkan melalui portal NCSC. Dari situ, laporan tersebut akan dihantar secara automatik kepada CSIRT untuk sektor anda dan kepada penyelia sektor anda.
Penyeliaan kekal mengikut sektor. Pihak Berkuasa Infrastruktur Digital Belanda ( Rijksinspectie Digitale Infrastructuur , RDI) menyelia infrastruktur digital dan penyedia digital, Inspektorat Kesihatan dan Penjagaan Belia (IGJ) merangkumi penjagaan kesihatan, dan De Nederlandsche Bank dan AFM merangkumi sektor kewangan. Catatkan butiran hubungan penyelia anda dalam pelan insiden anda terlebih dahulu.
Bagaimanakah Cbw berkaitan dengan GDPR dan DORA?
Satu insiden boleh mencetuskan beberapa tugas pelaporan, setiap satunya dengan kuasa dan ambangnya sendiri. Petakannya sebelum insiden berlaku.
Jika data peribadi terlibat, Perkara 33 GDPR menghendaki anda memaklumkan Pihak Berkuasa Perlindungan Data Belanda ( Autoriteit Persoonsgegevens ) dalam tempoh 72 jam, melainkan pelanggaran itu tidak mungkin mengakibatkan risiko kepada individu. Di bawah Perkara 34 GDPR, anda juga mesti memaklumkan kepada orang yang berkenaan jika risiko kepada mereka adalah tinggi. Jika kejadian berlaku di pemproses, perjanjian pemprosesan data akan menentukan siapa yang akan memaklumkan kepada siapa; panduan kami untuk Peraturan Perlindungan Data Umum menerangkan butirannya.
Entiti kewangan melaporkan insiden ICT utama di bawah Akta Daya Tahan Operasi Digital (DORA) kepada De Nederlandsche Bank atau AFM, dan tidak melaporkan insiden yang sama sekali lagi di bawah Cbw. Organisasi yang ditetapkan sebagai entiti kritikal di bawah Akta Daya Tahan Entiti Kritikal ( Wet weerbaarheid kritieke entiteiten , Wwke), yang juga berkuat kuasa pada 15 Ogos 2026, mesti melaporkan insiden yang menyebabkan gangguan yang ketara dalam tempoh 24 jam di bawah Akta tersebut.
Apa yang berlaku jika anda melapor lewat atau tidak melapor langsung?
Penyelia boleh menuntut maklumat, mengarahkan audit, memberikan arahan yang mengikat, mengenakan perintah yang tertakluk kepada penalti ( pesenan terakhir ) dan mengenakan denda pentadbiran. NIS2 memerlukan denda maksimum sekurang-kurangnya €10 juta atau 2% daripada perolehan tahunan seluruh dunia untuk entiti penting, dan sekurang-kurangnya €7 juta atau 1.4% untuk entiti penting.
Maksim Belanda yang tepat ditetapkan dalam Cbw. Bagi entiti penting, penyelia boleh, sebagai pilihan terakhir, menggantung kebenaran atau menghalang seseorang daripada fungsi pengurusan buat sementara waktu. Laporan yang lewat juga boleh melemahkan kedudukan anda dalam pertikaian dengan pelanggan; nota kami tentang tanggungjawab undang-undang pengarah dan syarikat menjelaskan di mana pendedahan itu terletak.
Bagaimanakah anda membina prosedur yang berfungsi dalam kejadian sebenar?
Tarikh akhir 24 dan 72 jam hanya akan dipenuhi jika anda memutuskan terlebih dahulu siapa yang akan melakukan apa. Namakan orang yang menilai kejadian, orang yang meluluskan laporan, orang yang memfailkannya dan orang yang terus berhubung dengan NCSC, setiap seorang dengan seorang timbalan.

Sediakan templat untuk ketiga-tiga laporan dan pastikan ia tersedia di luar talian. Templat amaran awal memerlukan masa pengesanan, jenis insiden, sistem yang terjejas, aktiviti berniat jahat yang disyaki, kemungkinan kesan rentas sempadan dan orang yang boleh dihubungi. Jalankan latihan atas meja sekurang-kurangnya sekali setahun untuk menguji aliran kerja dari pengesanan hingga laporan akhir.
Banyak insiden yang boleh dilaporkan bermula di pembekal. Kontrak awan atau pembekal anda harus mewajibkan pembekal untuk memaklumkan anda dengan segera dan memberikan maklumat teknikal yang anda perlukan untuk laporan 24 jam anda sendiri. Ini sesuai dengan kewajipan usaha wajar yang lebih luas yang merangkumi rantaian bekalan.
Apakah yang perlu anda semak sebagai sebuah organisasi di bawah Cbw?
- Sama ada anda entiti penting atau penting, dan sama ada anda berdaftar dengan NCSC.
- Sama ada anda mempunyai ambang bertulis untuk insiden penting yang sepadan dengan peraturan menteri untuk sektor anda.
- Sama ada orang yang dinamakan dan timbalan boleh memfailkan amaran awal dalam tempoh 24 jam, juga pada waktu malam dan hujung minggu.
- Duti lain yang terpakai: GDPR (72 jam kepada Autoriteit Persoonsgegevens), DORA atau Wwke.
- Sama ada lembaga anda telah meluluskan langkah-langkah pengurusan risiko dan mengikuti latihan yang diperlukan.
Apakah yang perlu anda semak sebagai pembekal ICT?
- Sama ada anda sendiri berada di bawah Cbw, contohnya sebagai awan, pusat data atau penyedia perkhidmatan terurus.
- Tarikh akhir pemberitahuan yang telah anda persetujui dengan pelanggan yang merupakan entiti penting atau penting.
- Sama ada anda boleh menyampaikan maklumat teknikal yang diperlukan oleh pelanggan anda dalam tempoh akhir 24 dan 72 jam mereka.
- Sama ada kontrak anda menetapkan siapa yang memaklumkan pengguna akhir apabila sesuatu insiden menjejaskan mereka.
Apa yang boleh kami bantu anda dengan pelaporan insiden keselamatan siber?
Peguam IT dan amalan pematuhan kawal selia kami membantu anda sebelum, semasa dan selepas kejadian.
- Kami menilai sama ada organisasi anda berada di bawah Cbw dan sebagai entiti jenis apa.
- Kami mendraf piawaian pengelasan insiden anda dan templat untuk ketiga-tiga laporan tersebut.
- Kami akan menyemak pemberitahuan amaran awal atau insiden anda sebelum anda memfailkannya dengan NCSC.
- Kami menyelaraskan laporan Cbw dengan pemberitahuan GDPR anda kepada Autoriteit Personsgegevens.
- Kami mendraf atau menyemak klausa pemberitahuan dalam kontrak awan dan pembekal anda.
- Kami mengendalikan surat-menyurat dengan penyelia selepas laporan dibuat.
Ringkasan
- Cbw telah memohon sejak 15 Ogos 2026 dan menggantikan Wbni.
- Insiden penting dilaporkan melalui NCSC: amaran awal dalam tempoh 24 jam, pemberitahuan dalam tempoh 72 jam, laporan akhir dalam tempoh satu bulan.
- Pendaftaran dalam daftar entiti NCSC diutamakan.
- GDPR, DORA dan Wwke boleh mengenakan duti selari dengan tarikh akhir mereka sendiri.
- Ambang batas bertulis, peranan yang dinamakan dan templat yang sedia ada adalah apa yang menjadikan tarikh akhir boleh dicapai.
Soalan lazim
Adakah setiap insiden siber perlu dilaporkan kepada NCSC?
Tidak. Hanya insiden penting sahaja yang mesti dilaporkan: insiden yang menyebabkan atau boleh menyebabkan gangguan serius atau kerugian kewangan, atau kerosakan yang besar kepada pihak lain. Peraturan menteri khusus sektor memberikan ambang yang lebih terperinci.
Bilakah tarikh akhir 24 jam bermula?
Apabila anda menyedari kejadian penting itu. Anda tidak perlu menunggu sehingga siasatan anda selesai; amaran awal mungkin berdasarkan maklumat yang tidak lengkap.
Adakah saya juga perlu melaporkan pelanggaran data kepada Autoriteit Personsgegevens?
Ya, jika data peribadi terlibat dan pelanggaran itu berkemungkinan mengakibatkan risiko kepada individu. Di bawah Perkara 33 GDPR, pemberitahuan itu perlu dihantar dalam tempoh 72 jam dan dijalankan secara berasingan daripada laporan Cbw.
Adakah Cbw terpakai kepada bank dan penanggung insurans?
Bagi pelaporan insiden, entiti kewangan mengikuti DORA dan melaporkan insiden ICT utama kepada De Nederlandsche Bank atau AFM. Mereka tidak melaporkan insiden yang sama lagi di bawah Cbw.